מגיע מכתב לתיבת הדואר: "הבנק שלך. חשבונך הוקפא. התקשר מיד למספר הבא". הלוגו נראה נכון, הניסוח רשמי. אבל אתם לא מתקשרים למספר שבמכתב: אתם מחפשים את המספר של הבנק בכרטיס שבארנק, ומתקשרים לשם. בקריפטו צריך בדיוק את ההרגל הזה. פישינג (Phishing) הוא ניסיון "לדוג" מכם את פרטי הגישה שלכם באמצעות התחזות. הרמאי לא "פורץ" כלום: אתם מוסרים לו את המפתחות, בלי לדעת. ובקריפטו, בניגוד לכרטיס אשראי, אין ביטול עסקה: מה שנשלח, נשלח.
במדריך הזה נראה כמה הפישינג נפוץ, נבין איך כתובת מזויפת נראית זהה לאמיתית, ונעבור על חמש הצורות הנפוצות ועל ההגנה מכל אחת מהן.
כמה זה נפוץ?
ל-FBI יש מרכז שמקבל תלונות על פשעי אינטרנט (IC3), מארצות הברית וגם ממדינות אחרות. בדוח השנתי שלו לשנת 2025, פישינג והתחזות הם סוג התלונה הנפוץ ביותר שהגיע למרכז, בפער גדול:
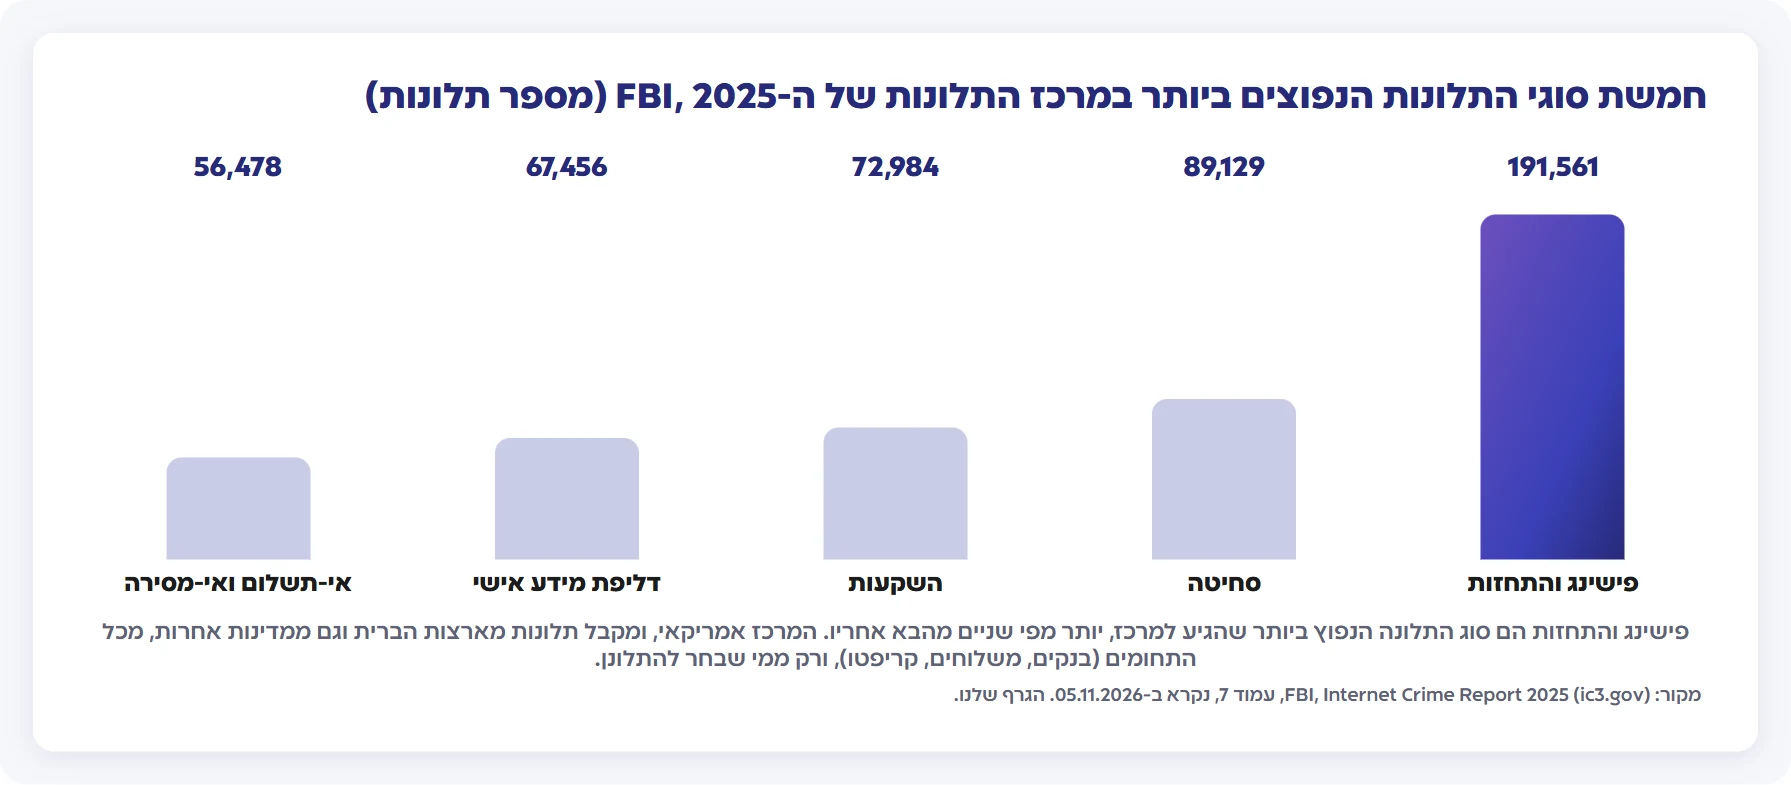
שימו לב למה שהגרף הזה לא אומר: אלה תלונות שהגיעו למרכז אמריקאי, על כל סוגי הפישינג (בנקים, משלוחים, קריפטו), ורק של מי שבחר להתלונן. הוא לא מודד את כל מה שקורה בעולם, ולא אומר באיזו דרך רמאים פונים הכי הרבה. הוא כן מראה שזה סוג התלונה הנפוץ ביותר שהגיע למרכז.
הנה חמש הצורות הנפוצות, ואיך מנצחים כל אחת מהן.
1. האתר המזויף
איך זה נראה: מחפשים את הבורסה בגוגל, לוחצים על התוצאה הראשונה (לפעמים מודעה ממומנת!), ומגיעים לאתר שנראה בדיוק כמו האמיתי, אבל בכתובת שונה באות אחת: binancе עם e קירילית, kraken-login.com במקום kraken.com. מקלידים סיסמה, ומסרתם אותה לגנב.
איך אות אחת יכולה להיראות זהה? במחשב, כל אות היא מספר. ה-e הלטינית וה-е הקירילית נראות אותו דבר על המסך, אבל הן שני מספרים שונים, ולכן שתי כתובות שונות:
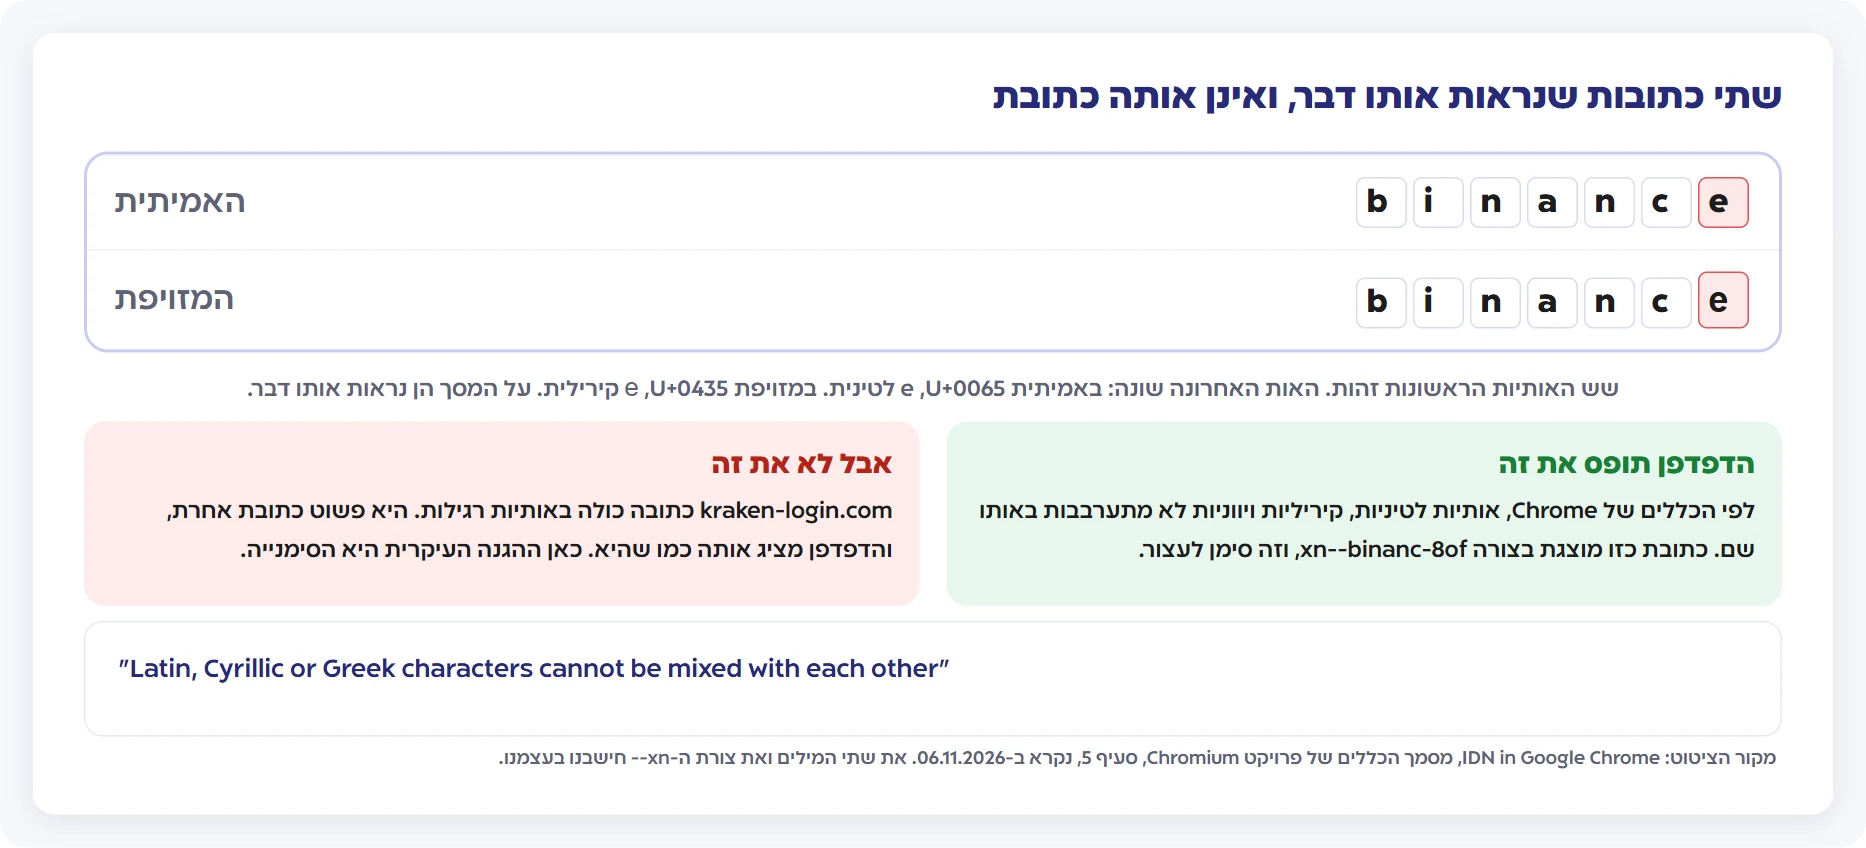
שלב 1. את שתי המילים כתבנו ובדקנו בעצמנו, אות אחר אות: שש האותיות הראשונות זהות, והשביעית שונה.
שלב 2. הדפדפנים מכירים את התרגיל הזה. במסמך הכללים של Chrome כתוב שאותיות לטיניות, קיריליות ויווניות לא יכולות להתערבב באותו שם. כתובת שמערבבת אותן מוצגת בצורה מוזרה שמתחילה ב-xn--. חישבנו: המזויפת תוצג כ-xn--binanc-8of.
שלב 3. אבל הדפדפן לא יציל אתכם מכל דבר. kraken-login.com כתובה כולה באותיות רגילות. היא פשוט כתובת אחרת, של מישהו אחר, והדפדפן יציג אותה כמו שהיא. כאן ההגנה העיקרית היא הסימנייה.
ההגנה: בפעם הראשונה מקלידים את הכתובת ידנית ובזהירות, מוודאים, ושומרים סימנייה. מאותו רגע, נכנסים אך ורק דרך הסימנייה. לעולם לא דרך מודעות ולא דרך קישורים בהודעות.
2. האימייל הדחוף
איך זה נראה: "חשבונך נחסם", "משיכה חשודה זוהתה", "אמת את פרטיך תוך 24 שעות", עם לוגו מושלם וכפתור גדול. הכפתור מוביל לאתר המזויף מסעיף 1.
ההגנה: כלל ברזל אחד: לא לוחצים על קישורים במיילים מגורמים פיננסיים. נקודה. קיבלתם התראה שנראית אמיתית? נכנסים לאתר דרך הסימנייה שלכם ובודקים שם. אם יש בעיה אמיתית בחשבון, בדרך כלל תראו אותה שם, ואם לא, שואלים את התמיכה הרשמית מתוך האתר.
3. "נציג התמיכה" שפונה אליכם
איך זה נראה: שאלתם שאלה בקבוצה או בפורום ציבורי, ותוך דקות מגיעה הודעה פרטית: "שלום, אני מהתמיכה של הארנק, אשמח לעזור, רק אשלח לך טופס אימות קצר". הטופס מבקש… את משפט השחזור.
ההגנה: הודעה פרטית מ"תמיכה" אחרי ששאלתם בקבוצה ציבורית היא תבנית מוכרת של הונאה. צריכים תמיכה? פונים אליה בעצמכם, דרך האתר הרשמי שנפתח מהסימנייה. ואף גורם בעולם (תמיכה, בורסה, "ביטוח ארנקים") לא צריך את משפט השחזור שלכם כדי "לעזור". בקשה למשפט השחזור = הונאה, בלי יוצא מהכלל.
4. האפליקציה המתחזה
איך זה נראה: מחפשים ארנק מוכר בחנות האפליקציות ומוצאים כמה תוצאות דומות, לוגו זהה, שם כמעט זהה, אלפי "ביקורות". המזויפת מבקשת מיד "לשחזר ארנק קיים": הקלדתם את המילים, הכסף נעלם.
ההגנה: מגיעים לחנות האפליקציות דרך קישור מהאתר הרשמי של הארנק (שאותו פותחים מהסימנייה…), לא מחיפוש חופשי. בודקים את שם המפתח ואת מספר ההורדות. ושוב: אפליקציה אמיתית תבקש לשחזר ארנק רק אם אתם בחרתם בשחזור.
5. הקישור "לחיבור הארנק"
איך זה נראה: אתר מבטיח airdrop (חלוקת מטבעות חינם), "בדיקת זכאות" או "אימות בעלות", ומבקש לחבר את הארנק ולאשר פעולה. האישור הזה, שנראה טכני ותמים, הוא בעצם ייפוי כוח לרוקן את הארנק: יש תוכנות ייעודיות לכך שנקראות "מרוקני ארנקים".
ההגנה: לא מחברים את הארנק לאתרים שהגעתם אליהם מקישור בהודעה, מפרסומת או מ"הזדמנות". וכשכבר מחברים ארנק לשירות מוכר, קוראים מה בדיוק מאשרים: חתימה אחת יכולה לאשר כמה דברים בבת אחת. לא ברור? לא מאשרים.
נפלתם? כל דקה קובעת
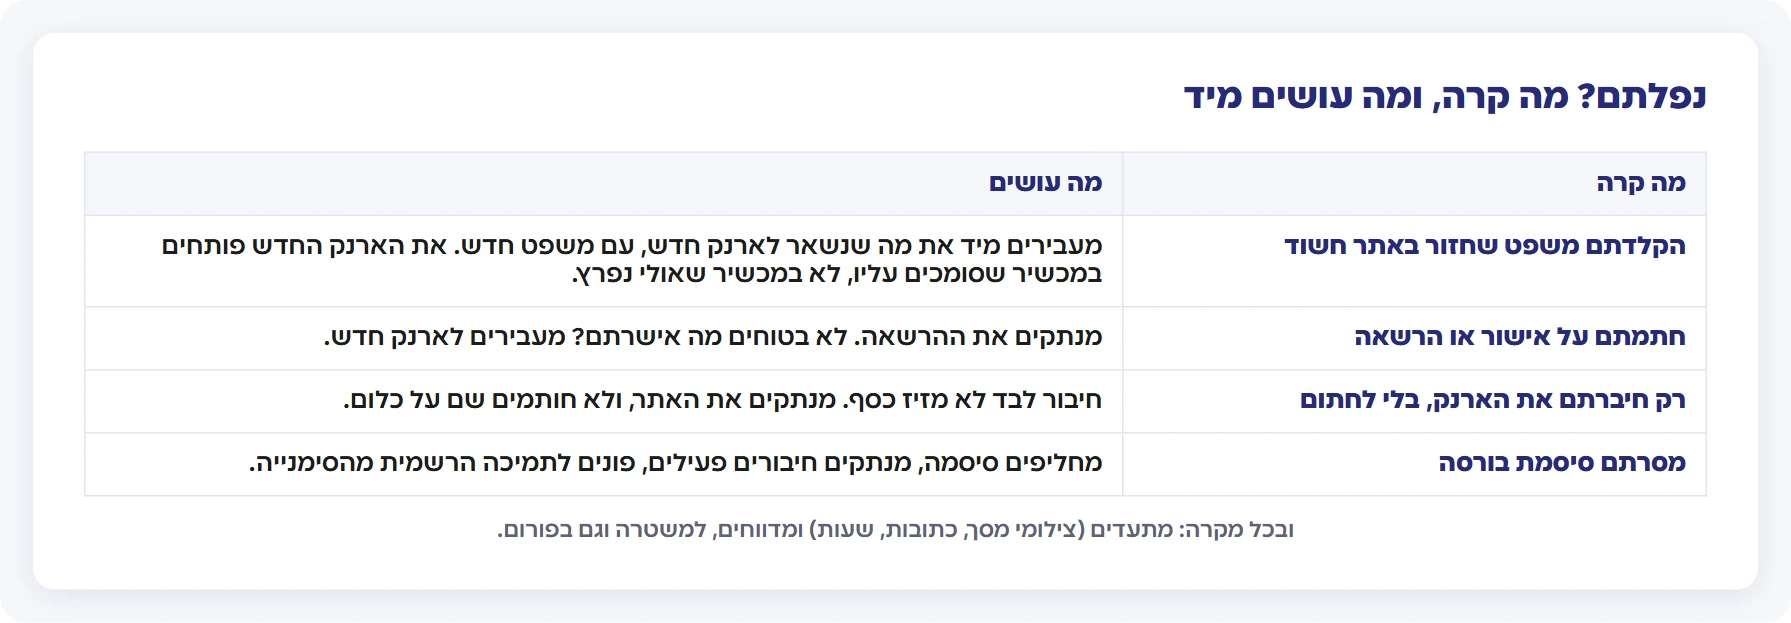
- מסרתם או הקלדתם משפט שחזור באתר חשוד: מעבירים מיד את כל מה שנשאר לארנק חדש (משפט חדש!). זה מרוץ נגד הגנב. את הארנק החדש פותחים במכשיר שאתם סומכים עליו: אם יש חשש שהמכשיר עצמו נפרץ, לא פותחים את הארנק החדש בו.
- חתמתם על אישור או הרשאה באתר חשוד: מנתקים מיד את ההרשאה (ראו אישורי טוקן וניתוק הרשאות). לא בטוחים מה בדיוק אישרתם? מעבירים את מה שנשאר לארנק חדש.
- רק חיברתם את הארנק לאתר, בלי לחתום על כלום: חיבור לבד לא מזיז כסף. מנתקים את האתר מהארנק, ולא חותמים שם על שום דבר.
- מסרתם סיסמת בורסה: מחליפים סיסמה מיד, מנתקים חיבורים פעילים, פונים לתמיכה הרשמית (דרך האתר, מהסימנייה) לנעילת החשבון.
- מתעדים ומדווחים: צילומי מסך, כתובות, שעות, למשטרה, וגם בפורום, כדי שהבא בתור יזהה בזמן.
עכשיו תורכם
קיבלתם הודעה עם קישור לכתובת kraken.com.login-verify.net. המילה kraken מופיעה בה. של מי הכתובת הזו באמת? התשובה בסוף הדף.
מה המדריך הזה לא אומר
- הוא לא אומר שהדפדפן יתפוס כל כתובת מזויפת. הוא תופס חלק מהתרגילים, לא את כולם.
- הגרף של ה-FBI לא מודד את כל הפישינג בעולם: הוא סופר תלונות שהגיעו למרכז אמריקאי, מכל התחומים.
- הוא לא ממליץ על בורסה, על ארנק או על אפליקציה מסוימים. השמות במדריך הם דוגמאות לכתובות שרמאים מחקים.
סיכום: שלוש נקודות לזכור
- בפישינג אף אחד לא "פורץ": אנחנו מוסרים. ולכן רוב ההגנה בידיים שלנו.
- נכנסים רק מהסימנייה. כתובת יכולה להיראות זהה ולהיות שונה באות אחת, ולא תמיד הדפדפן יתריע.
- אף אחד בעולם לא צריך את משפט השחזור שלכם. מי שמבקש אותו, רמאי. ותמיכה? פונים אליה בעצמכם, מהסימנייה.
הרמאים לא עוצרים בפישינג. המדריך על סוגי המתקפות על ארנקים ממשיך מכאן.
פתרון התרגיל
את הכתובת קוראים מהסוף: הבעלים שלה הוא מי שמחזיק בשם שבא ממש לפני הסיומת, כלומר login-verify.net. המילים kraken.com שמשמאל הן רק תווית שהבעלים של login-verify.net בחר לשים, כדי שהכתובת תיראה מוכרת. זו לא הבורסה. סוגרים את ההודעה, ואם רוצים לבדוק משהו, נכנסים מהסימנייה.
מקורות
- התלונות: הדוח השנתי של IC3 לשנת 2025, מרכז התלונות על פשעי אינטרנט של ה-FBI, עמוד 7 (תלונות לפי סוג). נקרא ב-05.11.2026.
- הכללים של Chrome: IDN in Google Chrome, מסמך הכללים של פרויקט Chromium, סעיף 5. נקרא ב-06.11.2026. את שתי הכתובות ואת צורת ה-xn-- חישבנו בעצמנו.
- המדריך עודכן לאחרונה: 06.11.2026.
קיבלתם הודעה חשודה ואתם לא בטוחים? צלמו מסך ושאלו בפורום לפני שלוחצים.
מדריך · אבטחה · קריפטו וועלט. התוכן לימודי בלבד ואינו מהווה ייעוץ השקעות.