כשמעבירים כסף בבנק לספק קבוע, לא מקלידים כל פעם את מספר החשבון מחדש: לוקחים אותו מרשימת המוטבים השמורה. ומה אם מישהו היה מצליח להכניס לרשימה הזו שורה נוספת, עם שם כמעט זהה ומספר אחר? בדיוק את זה עושה אחת המתקפות במדריך הזה. פישינג הוא רק דלת הכניסה. מסביבו צמח עולם שלם של מתקפות שמכוונות ישירות לארנק שלכם: חלקן מתוחכמות, חלקן פשוט מנצלות רגע של חוסר תשומת לב. הבשורה הטובה: כמעט כולן נשענות על אותה חולשה אנושית, פזיזות, ולכן אותה סבלנות שמגנה מפני פישינג עוזרת גם כאן.
נעבור על שש המתקפות הנפוצות, ולכל אחת: איך זה עובד ואיך מתגוננים. באמצע נקרא מקרה אמיתי מהשרשרת, שלב אחר שלב.
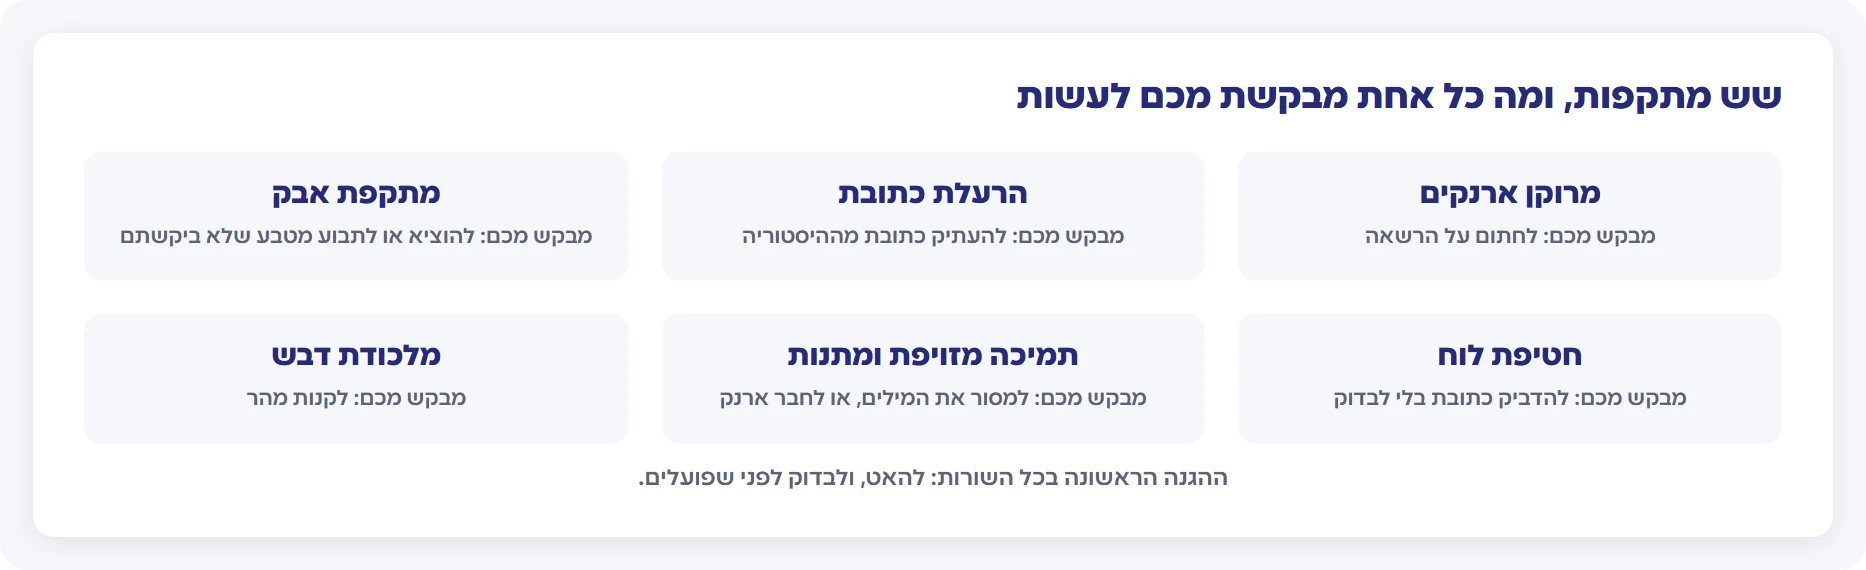
1. מרוקני ארנקים (Wallet Drainers)
איך זה עובד: זו לא תוכנה שפורצת לארנק, זה אתר שמשכנע אתכם לחתום על הרשאה שמעניקה לו גישה לנכסים שלכם. מגיעים לאתר שמבטיח airdrop (חלוקת מטבעות חינם), "בדיקת זכאות" או מינט של NFT, מחברים ארנק, ונפתח חלון חתימה שנראה טכני ותמים. החתימה הזו היא בעצם ייפוי כוח: ברגע שאישרתם, הסקריפט מעביר אליו את המטבעות בשנייה. יש ערכות מוכנות שנמכרות לרמאים בדיוק למטרה הזו.
איך מתגוננים: לא מחברים ארנק לאתרים שהגעתם אליהם מקישור בהודעה, מפרסומת או מ"הזדמנות דחופה". כשאתם כן חותמים, קוראים מה כתוב בחלון החתימה, וזוכרים שחתימה אחת יכולה לאשר כמה דברים בבת אחת. אם מבקשים אישור על סכום לא מוגבל או על העברת נכס שלא ביקשתם, עוצרים. לפעולות יומיומיות עדיף ארנק "חם" קטן עם סכום קטן, והחזקות גדולות בארנק קר שלא מתחבר לאתרים. ואם כבר חתמתם על משהו, המדריך על אישורי טוקן מראה איך מנתקים הרשאה.
2. הרעלת כתובת (Address Poisoning)
איך זה עובד: הרמאי שם לב שהעברתם כסף לכתובת מסוימת, ושולח לכם עסקה זעירה מכתובת שנראית כמעט זהה לזו, אותן אותיות ראשונות, אותן אותיות אחרונות, שונה רק באמצע. המטרה: שבפעם הבאה תעתיקו את הכתובת מהיסטוריית העסקאות שלכם, "תזהו" אותה, ותשלחו את הכסף ישר לגנב.
איך מתגוננים: לעולם לא מעתיקים כתובת מהיסטוריית העסקאות. את כתובת היעד לוקחים מהמקור המקורי בלבד (הבורסה, האדם, פנקס הכתובות השמור). בודקים את הכתובת במלואה, לא רק ההתחלה והסוף. ולנמענים קבועים: שומרים את הכתובת ברשימת אנשי קשר של הארנק ומשתמשים רק בה.
מקרה אמיתי: שלוש עסקאות, בתוך שעה ו-17 דקות
ב-3 במאי 2024 קרה ברשת איתריום מקרה מפורסם של הרעלת כתובת. שלוש העסקאות רשומות בשרשרת, ואפשר לפתוח אותן בסייר בלוקים (Blockscout). מה שהשרשרת לא מספרת: למה נשלחה כל עסקה, ואיך בדיוק נבחרה הכתובת. את זה נסמן בכל שלב. לא נעקוב אחרי אף אדם: נקרא רק את שלוש העסקאות, כדי להבין את התרגיל.
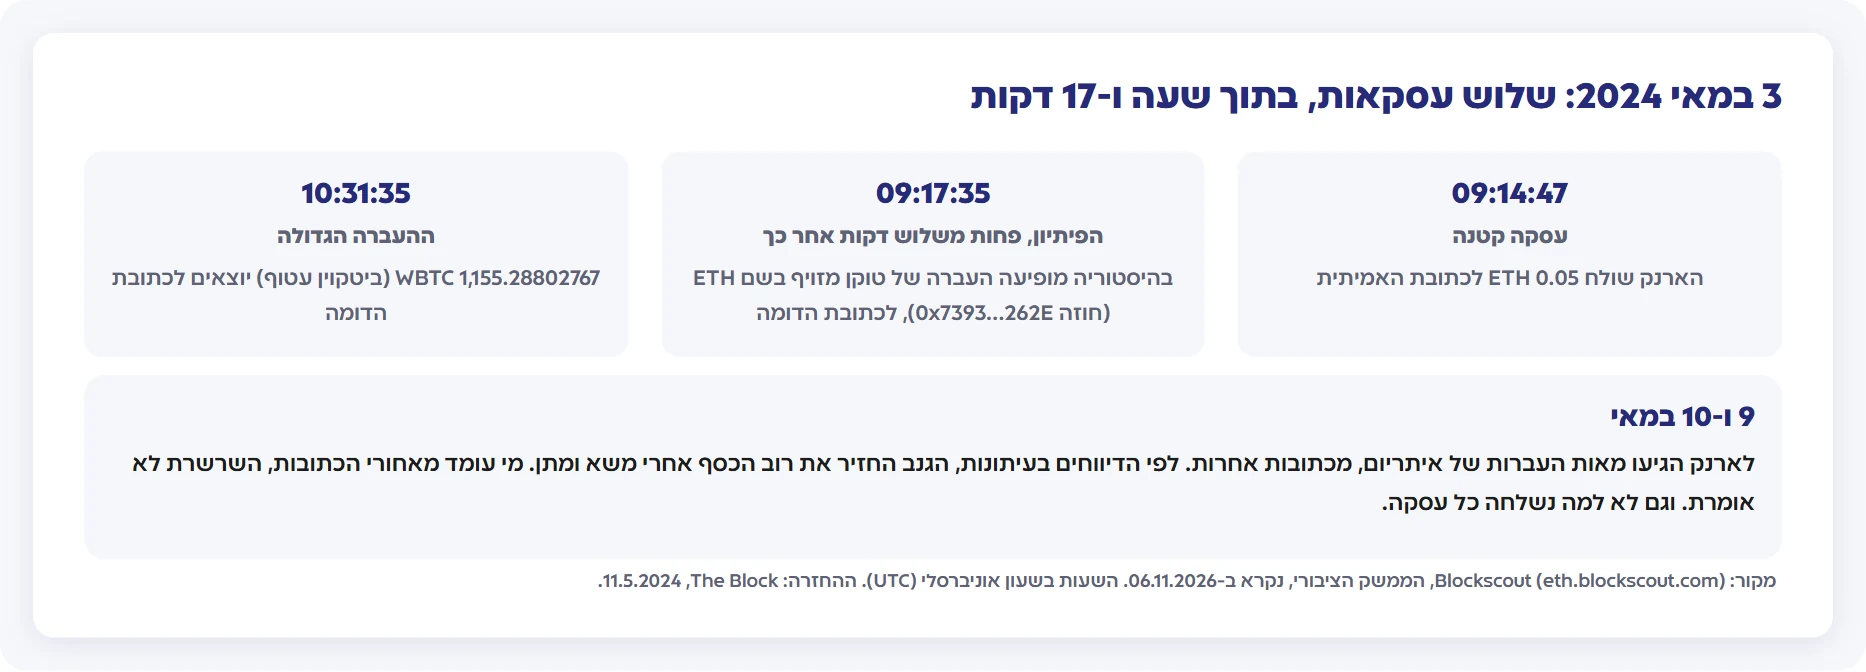
שלב 1. עסקה קטנה. קודם יצא סכום קטן, 0.05 ETH, לכתובת האמיתית. היא נראית כמו עסקת ניסיון, הרגל טוב של בדיקה בקטן לפני הגדול. אבל זו פרשנות שלנו: השרשרת לא אומרת למה היא נשלחה.
שלב 2. הפיתיון. פחות משלוש דקות אחר כך הופיעה בהיסטוריה של הארנק שורה חדשה: כאילו הארנק עצמו העביר "ETH" לכתובת שנראית כמעט כמו הכתובת שלו. זה לא היה איתריום אמיתי, אלא טוקן מזויף שנקרא ETH, מחוזה שהרמאי יצר. בעל הארנק לא חתם על השורה הזו. היא נכנסה להיסטוריה שלו בלי שעשה כלום.
שלב 3. ההעברה הגדולה. שעה ו-17 דקות אחרי העסקה הקטנה, יצאה ההעברה הגדולה: 1,155.28802767 WBTC. היא הלכה לכתובת הדומה, לא לאמיתית. לפי הדיווחים בעיתונות, הכתובת הועתקה מההיסטוריה. השרשרת עצמה מראה רק לאן הכסף הלך. הנה שתי הכתובות, זו מתחת לזו:
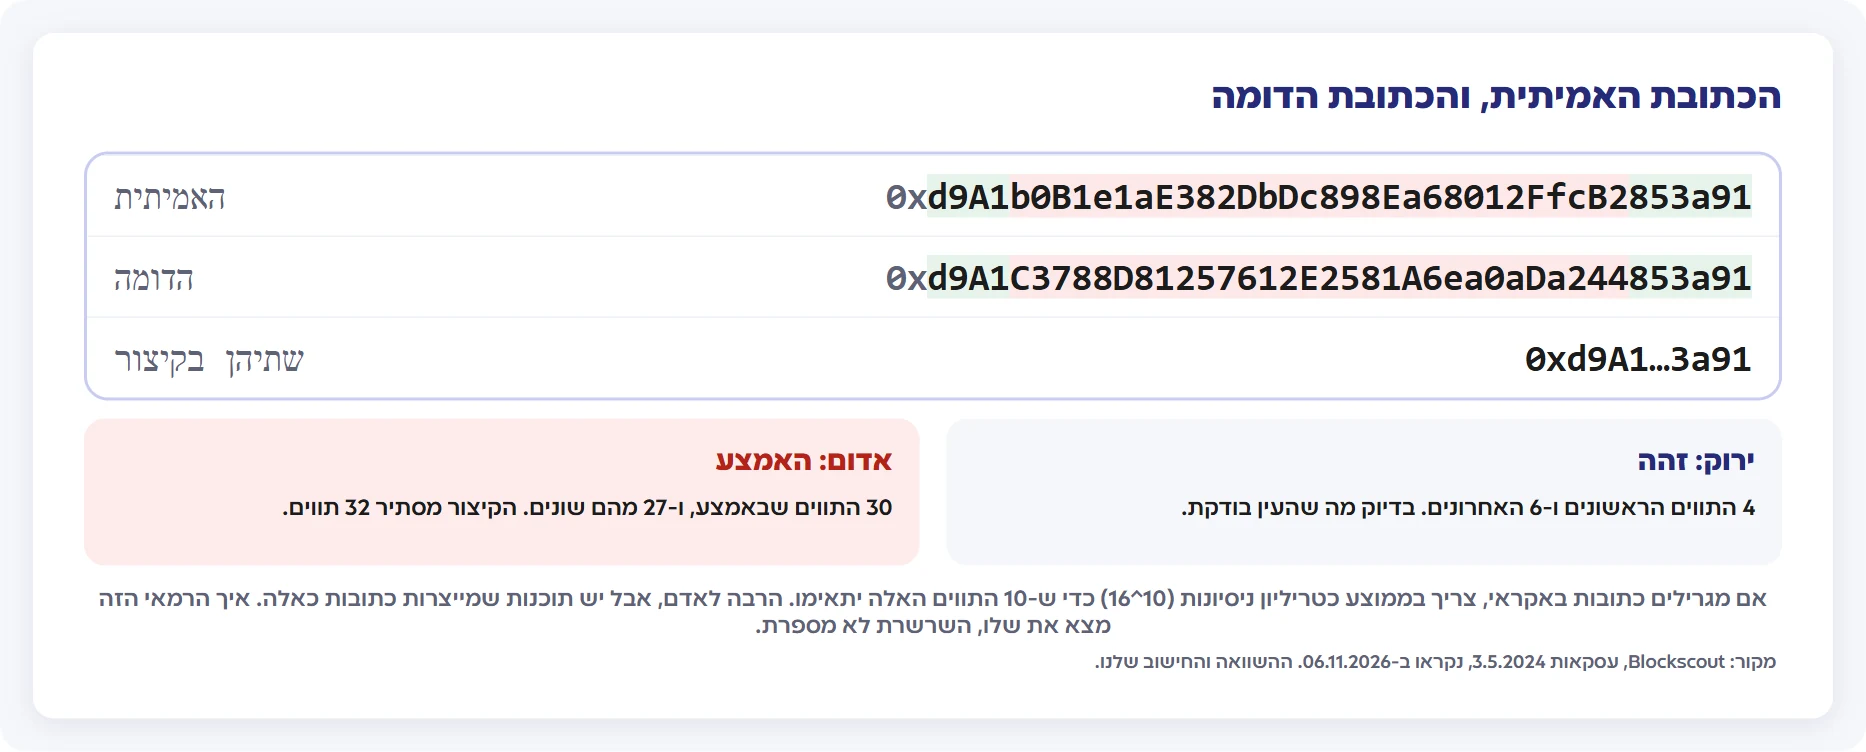
שלב 4. מה אפשר ללמוד. ההתחלה והסוף זהים, והאמצע שונה. ארנק שמקצר כתובות לארבעה תווים מכל צד מסתיר 32 תווים, ומציג לשתיהן בדיוק את אותו הדבר. ואיך מוצאים כתובת כזו? אם מגרילים כתובות באקראי, צריך בממוצע כטריליון ניסיונות כדי שעשרת התווים האלה יתאימו. זה מספר גדול לאדם, אבל יש תוכנות שמייצרות כתובות כאלה. איך הרמאי הזה מצא את שלו, השרשרת לא מספרת.
ומה קרה אחר כך? ב-9 וב-10 במאי הגיעו לארנק מאות העברות של איתריום, מכתובות שונות. לפי הדיווחים בעיתונות, אחרי משא ומתן החזיר הגנב את רוב הכסף. את החלק הזה כבר אי אפשר לקרוא מהשרשרת לבד: על הכתובות שמהן הגיע הכסף לא כתוב מי הן. ואין לסמוך על סוף כזה: בשרשרת אין כפתור ביטול.
3. מתקפת אבק (Dust Attack)
איך זה עובד: מקבלים לארנק כמות זעירה של מטבע שלא ביקשתם, "אבק" (dust). מאחורי השם הזה יש שני תרגילים שונים. בביטקוין וברשתות דומות, השולח מקווה שהארנק שלכם יוציא בעתיד את האבק יחד עם מטבעות אחרים שלכם, באותה עסקה. כשכמה מטבעות יוצאים יחד, אפשר לנחש שהכתובות שמהן הם יצאו שייכות לאותו אדם. זה לא מוכיח שום דבר, אבל זה רמז שמשמש לקשר בין כתובות. ברשתות של טוקנים, כמו איתריום, מגיע "טוקן" לא מוכר, ולפעמים בשם שלו כתובת של אתר שמזמין "לתבוע" אותו. זה כבר מרוקן ארנקים מסעיף 1.
איך מתגוננים: בטוקן לא מוכר: לא נכנסים לשום אתר כדי "לתבוע" אותו, לא מחליפים אותו ולא שולחים אותו. אפשר להסתיר אותו בארנק, אבל ההסתרה רק מנקה את המסך. באבק של ביטקוין, ההסתרה לא עוזרת: הארנק עלול לבחור אותו לבד בעסקה הבאה. בארנקים שמאפשרים לבחור אילו מטבעות יוצאים בעסקה (coin control), מסמנים את האבק כך שלא ייצא. עצם קבלת האבק לא מזיזה לכם כסף; מה שמסכן זה להגיב אליו, או לתת לארנק להוציא אותו בלי לשים לב.
4. חטיפת לוח (Clipboard Hijacking)
איך זה עובד: תוכנה זדונית במחשב או בטלפון (שהגיעה מהורדה מפוקפקת) יושבת ברקע ומחכה. ברגע שאתם מעתיקים כתובת ארנק ללוח ההעתקה, היא מחליפה אותה בשקט בכתובת של הגנב. אתם מדביקים, הכתובת נראית "כמו כתובת קריפטו רגילה", מאשרים, והכסף הלך.
איך מתגוננים: אחרי כל הדבקה של כתובת, משווים את הכתובת כולה למקור מהימן לפני שמאשרים, לא רק את ההתחלה ואת הסוף, כי יש מי שיוצרים כתובות שההתחלה והסוף שלהן דומים (ראיתם את זה במקרה למעלה). מתקינים תוכנות רק ממקורות רשמיים, שומרים על מכשיר נקי ומעודכן, ולסכומים גדולים: משתמשים בארנק חומרה שמציג את הכתובת על מסך המכשיר עצמו לאישור.
5. תמיכה מזויפת ו"מתנות" (Fake Support & Airdrops)
איך זה עובד: שתי גרסאות לאותו רעיון. באחת, אחרי ששאלתם שאלה בקבוצה ציבורית, "נציג תמיכה" פונה אליכם בפרטי ומציע לעזור: עד שהוא מבקש את משפט השחזור או קישור ל"אימות". בשנייה, מודעה או הודעה מכריזה על airdrop נדיב של פרויקט מוכר, ומפנה לאתר שמבקש לחבר ארנק ולחתום.
איך מתגוננים: צריכים תמיכה? פונים אליה בעצמכם, דרך האתר הרשמי, ולא עונים ל"נציג" שפנה אליכם בפרטי. ואף אחד לא צריך את משפט השחזור שלכם כדי "לעזור". airdrop אמיתי לא דורש מכם לחתום על גישה לארנק או לשלוח מטבעות "לאימות". בקשה למשפט השחזור, או לשלוח מטבעות "לאימות" = הונאה, בלי יוצא מהכלל. מאמתים הכרזות רק דרך הערוצים הרשמיים של הפרויקט, שאליהם מגיעים מהסימנייה, לא מקישור בהודעה.
6. מלכודות דבש (Honeypots)
איך זה עובד: מטבע חדש שהמחיר שלו רק עולה, גרף מפתה, קהילה שמריעה. אתם קונים, ואז מגלים שאי אפשר למכור. קוד החוזה החכם (smart contract) תוכנן כך שרק היוצר יכול למכור, בעוד כל השאר "לכודים" בפנים. הגרף היפה היה פיתיון; בסוף היוצר מושך את כל הנזילות ונעלם (משיכת שטיח, rug pull).
איך מתגוננים: חשד בריא כלפי מטבע חדש ש"רק עולה" ושכולם דוחקים בכם לקנות עכשיו. בודקים אם הנזילות נעולה, אם החוזה עבר ביקורת (audit), ומי מחזיק ברוב המטבעות. אם המידע לא זמין או לא ברור, לא נכנסים. וכלל על: אף גרף לא שווה סכום שלא תוכלו להרשות לעצמכם לאבד.
עכשיו תורכם
הארנק שלכם מציג כתובת בקיצור: 0xd9A1…3a91. לפי המקרה שקראנו, האם זו הכתובת האמיתית או הדומה? ומה עושים כדי לדעת? התשובה בסוף הדף.
מה המדריך הזה לא אומר
- הוא לא אומר מי עמד מאחורי המקרה, ולא מי בעל הארנק. השרשרת מראה כתובות ועסקאות, לא אנשים.
- הוא לא אומר שכל טוקן לא מוכר בארנק הוא מתקפה, או שכל עסקה זעירה היא הרעלה. הוא אומר: לא נוגעים, ולא מעתיקים כתובות מההיסטוריה.
- הוא לא ממליץ על ארנק, על תוכנה או על "בודק חוזים" מסוים.
סיכום: שלוש נקודות לזכור
- כמעט כל מתקפה כאן מבקשת מכם דבר אחד: לפעול מהר. ההגנה הראשונה היא להאט.
- כתובת לוקחים רק מהמקור, ובודקים אותה במלואה. ההתחלה והסוף לבד לא מוכיחים שזו אותה כתובת.
- קוראים מה חותמים, ולא נוגעים במטבעות ובטוקנים שהופיעו מעצמם.
ואיך מזהים הונאה עוד לפני שהיא מגיעה לארנק? המדריך על שבעת הדגלים האדומים ממשיך מכאן.
פתרון התרגיל
אי אפשר לדעת, וזו בדיוק הנקודה: שתי הכתובות, האמיתית והדומה, מתחילות ב-0xd9A1 ונגמרות ב-3a91. הקיצור מסתיר את 32 התווים שבאמצע, ושם הן שונות. כדי לדעת, פותחים את הכתובת המלאה, ומשווים את כולה לכתובת שלקחתם מהמקור המקורי (הבורסה, פנקס הכתובות השמור), לא מההיסטוריה. ולסכום גדול: קודם עסקת ניסיון, ובודקים שהיא הגיעה לכתובת הנכונה. (גם אז, את הכתובת לעסקה הגדולה לוקחים שוב מהמקור, לא מההיסטוריה.)
מקורות
- המקרה: שלוש העסקאות ב-Blockscout, סייר הבלוקים של איתריום, נקראו דרך הממשק הציבורי שלו ב-06.11.2026: העסקה הקטנה (
0xb18ab131…83ac), הטוקן המזויף בשם ETH (חוזה0x7393…262E, לא איתריום עצמו), וההעברה של 1,155.28802767 WBTC (0x3374abc5…f570). את ההשוואה בין הכתובות ואת מספר הניסיונות חישבנו בעצמנו. - מתקפת אבק בביטקוין: בוויקי של ביטקוין, Privacy, הסעיפים Forced address reuse ו-Coin control. נקרא ב-06.11.2026.
- ההחזרה: The Block, 11.5.2024, על החזרת הכסף אחרי משא ומתן. את ההעברות ב-9 וב-10 במאי ספרנו בעצמנו מהשרשרת.
- המדריך עודכן לאחרונה: 06.11.2026.
נתקלתם במתקפה שלא מופיעה כאן, או לא בטוחים אם משהו הוא הונאה? צלמו מסך ושאלו בפורום לפני שאתם פועלים.
מדריך · אבטחה · קריפטו וועלט. התוכן לימודי בלבד ואינו מהווה ייעוץ השקעות.