לפני שנה נסעתם לחתונה של בן הדוד, והשארתם לשכן מפתח, כדי שישקה את העציצים. החתונה נגמרה, העציצים בסדר, והמפתח? עדיין אצלו. כנראה שגם הוא כבר שכח ממנו. בקריפטו יש מפתחות כאלה, והם נקראים "אישורי טוקן". הרבה אנשים שאיבדו קריפטו לא נפרצו ולא מסרו סיסמה: הם חתמו על אישור תמים לפני חודשים, שכחו ממנו, והוא שימש לרוקן את הארנק הרבה אחרי. במדריך הזה נראה אישור כזה על הרשת עצמה, ונלמד איך סוגרים אותו בעשר דקות.
מה זה בכלל "אישור טוקן"?
כשאתם רוצים להשתמש בטוקן (למשל USDC שיושב על רשת איתריום) באתר של בורסה מבוזרת או של פרוטוקול כלשהו, האתר לא יכול לגעת בטוקנים שלכם סתם כך. קודם אתם צריכים לתת לו אישור (Approval): הרשאה חתומה שאומרת "מותר לחוזה החכם הזה למשוך את הטוקן הזה מהארנק שלי".
זה הגיוני ונחוץ: כך עובדות פעולות רבות עם טוקנים. הבעיה מתחילה בפרט קטן. אתרים רבים מבקשים כברירת מחדל אישור על סכום בלתי מוגבל (unlimited). במקום רשות למשוך 50 טוקנים, הם מבקשים רשות למשוך הכל, בלי הגבלת זמן.
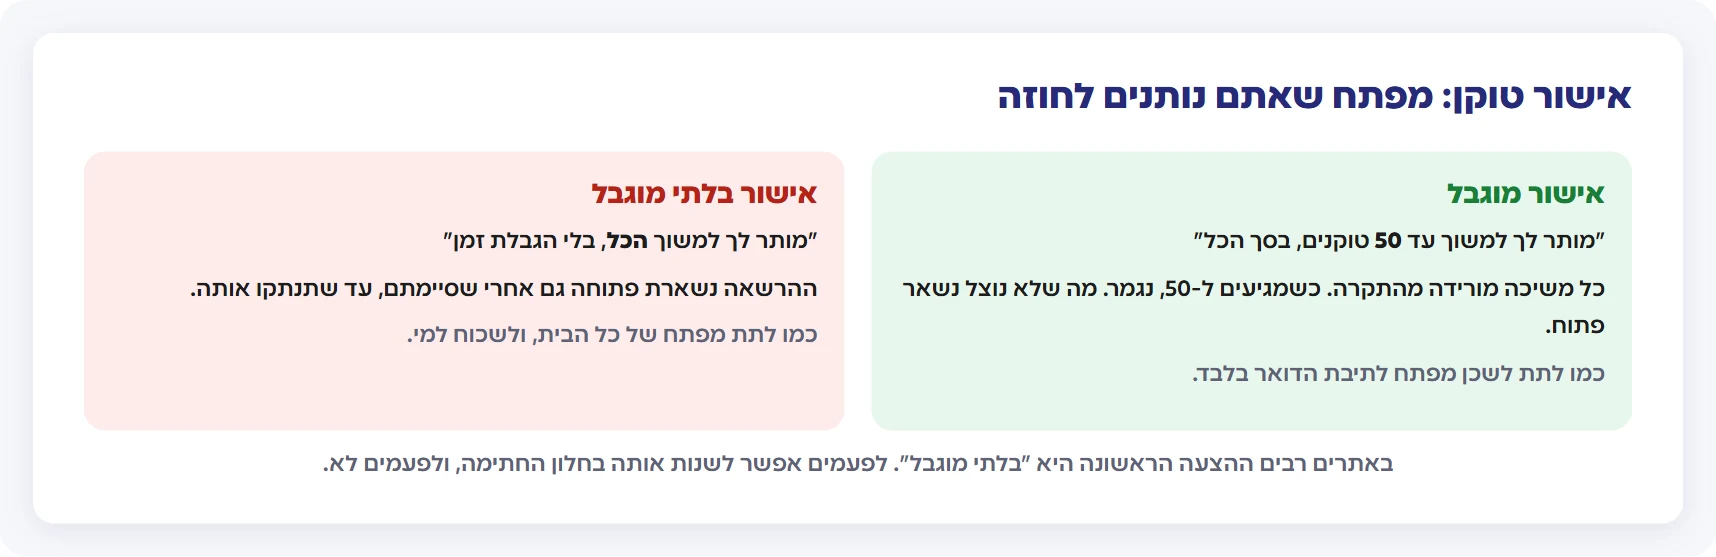
אתם חותמים פעם אחת, וההרשאה נשארת פעילה גם אחרי שסיימתם, גם אחרי שנה, גם אם שכחתם שהאתר קיים.
זה כתוב בתקן עצמו
זה לא באג, ולא תרגיל של אתר מסוים. רוב הטוקנים ברשת איתריום בנויים לפי תקן אחד, ERC-20, והתקן הזה מגדיר את האישור בדיוק כך:
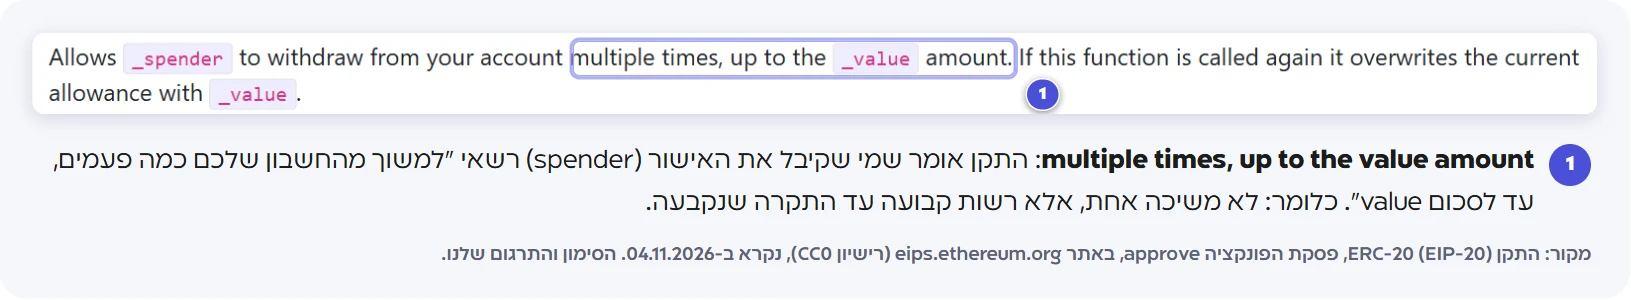
שתי מילים חשובות כאן: "כמה פעמים". האישור הוא לא משיכה אחת. הוא רשות שעומדת בתוקף, עד התקרה שאישרתם, עד שתשנו אותה.
כך נראה אישור בלתי מוגבל על הרשת
הנה עסקה אמיתית, מ-3 בנובמבר 2026, כפי שהיא מופיעה בסייר בלוקים פתוח לאיתריום. מישהו אישר לחוזה בשם Permit2 לנהל את ה-USDC שלו:
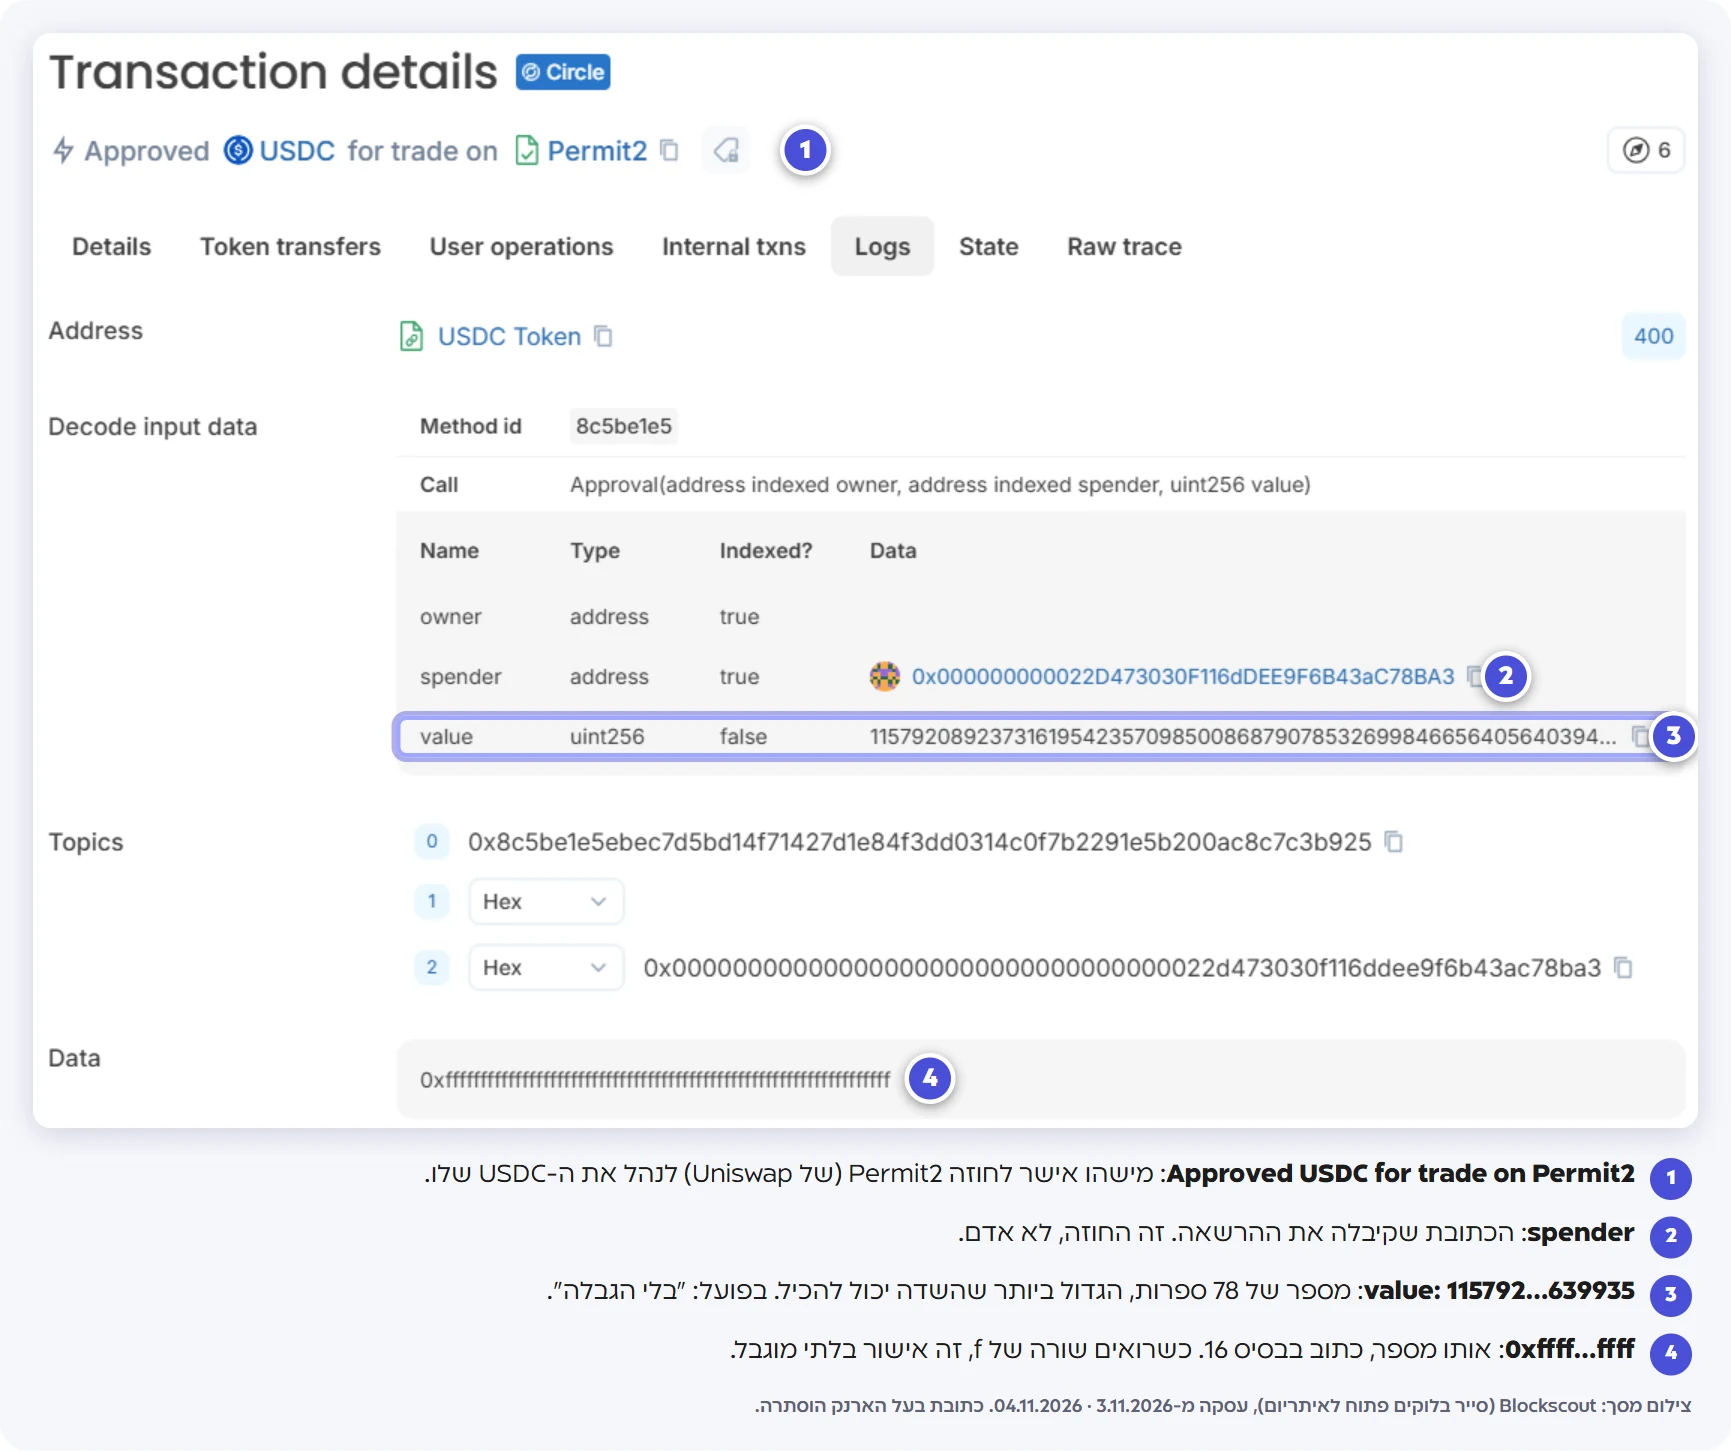
שלב 1. הכותרת אומרת הכל: הבעלים אישר את ה-USDC שלו לשימוש החוזה Permit2, של Uniswap.
שלב 2. שורת ה-spender היא הכתובת שקיבלה את ההרשאה. זה חוזה, לא אדם.
שלב 3. שורת ה-value היא הסכום שאושר: מספר של 78 ספרות. זה המספר הגדול ביותר שהשדה יכול להכיל, כלומר "בלי הגבלה".
שלב 4. בשורת ה-Data אותו מספר כתוב בבסיס 16, וכולו האות f. כשאתם רואים שורה כזו, זה אישור בלתי מוגבל.
אישור כזה הוא חלק רגיל מהחלפת מטבעות באתרים רבים, והחוזה מוכר ונפוץ. אבל שימו לב: מבחינת הטוקן, החוזה רשאי מעכשיו להעביר את כל ה-USDC שבארנק, לפי מה שהקוד שלו מאפשר, עד שהבעלים ינתק את האישור. ל-Permit2 יש בתוכו שכבת הרשאות משלו, עם סכומים ותאריכי תפוגה. זו הגנה של החוזה, לא של הטוקן, והיא טובה רק כמו הקוד שלו.
למה זה מסוכן?
כל עוד ההרשאה קיימת, מי שקיבל אותה, בדרך כלל חוזה חכם, יכול למשוך את הטוקן מהארנק שלכם בלי לבקש חתימה נוספת, לפי מה שהקוד שלו מאפשר. בדרך כלל זה בסדר: מדובר בפרוטוקול לגיטימי. אבל שני תרחישים הופכים את זה לנשק:
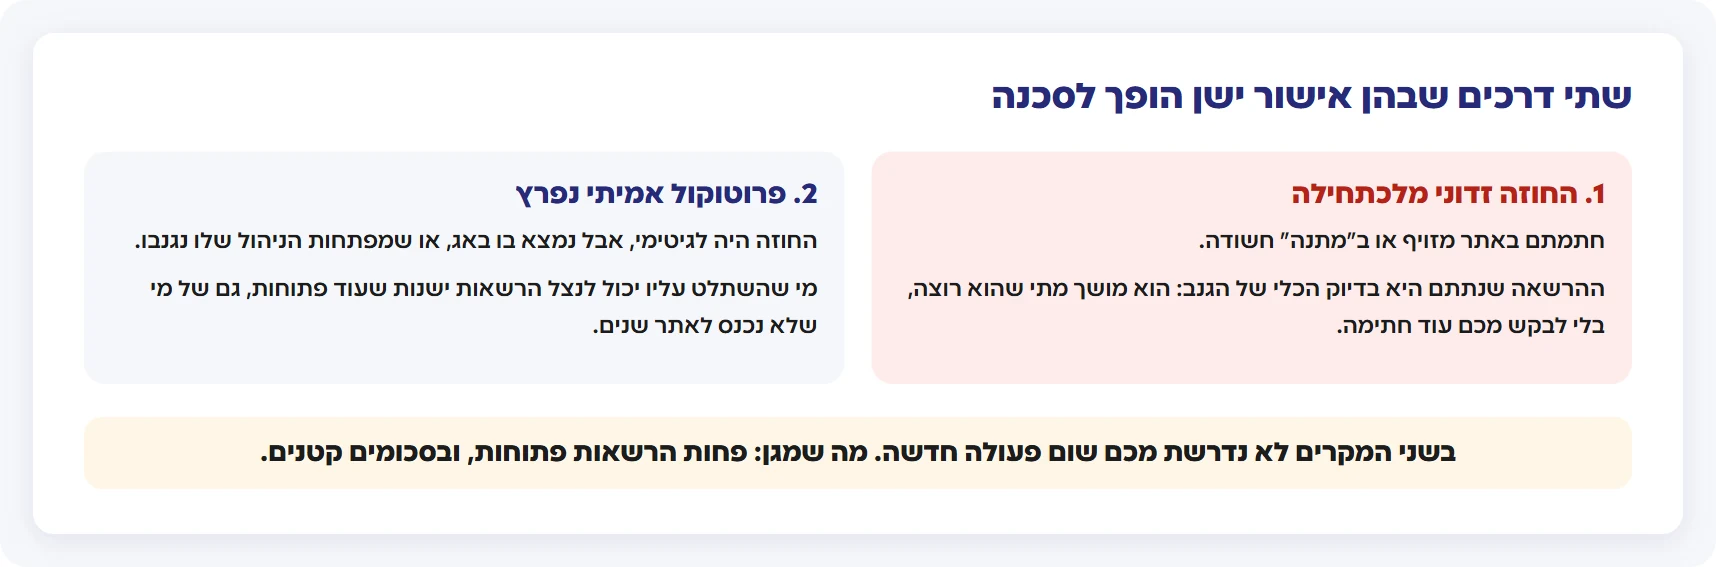
- החוזה עצמו זדוני. חתמתם על אישור באתר של "מרוקן ארנקים" (ראו המדריך על סוגי המתקפות), וההרשאה שנתתם היא בדיוק מה שמאפשר לו לרוקן אתכם, מתי שהוא רוצה.
- פרוטוקול לגיטימי נפרץ. אם החוזה שקיבל מכם הרשאה נפרץ, בגלל באג או בגלל מפתחות ניהול שנגנבו, התוקף עלול להשתמש בהרשאה הישנה שלכם כדי למשוך את הטוקנים, בלי שתעשו דבר. (פריצה לאתר בלבד היא סיכון אחר: היא מסוכנת בעיקר כשנכנסים אליו וחותמים על משהו חדש.)
במילים אחרות: כל אישור פתוח הוא דלת שהשארתם לא נעולה. ככל שיש יותר כאלה, ובסכומים בלתי מוגבלים, כך גדל הסיכון.
לפני שחותמים: שלוש שאלות
רוב הבעיות נמנעות עוד לפני שהן מתחילות, בחלון החתימה עצמו. כך הוא נראה בערך, בכל ארנק במילים קצת אחרות:
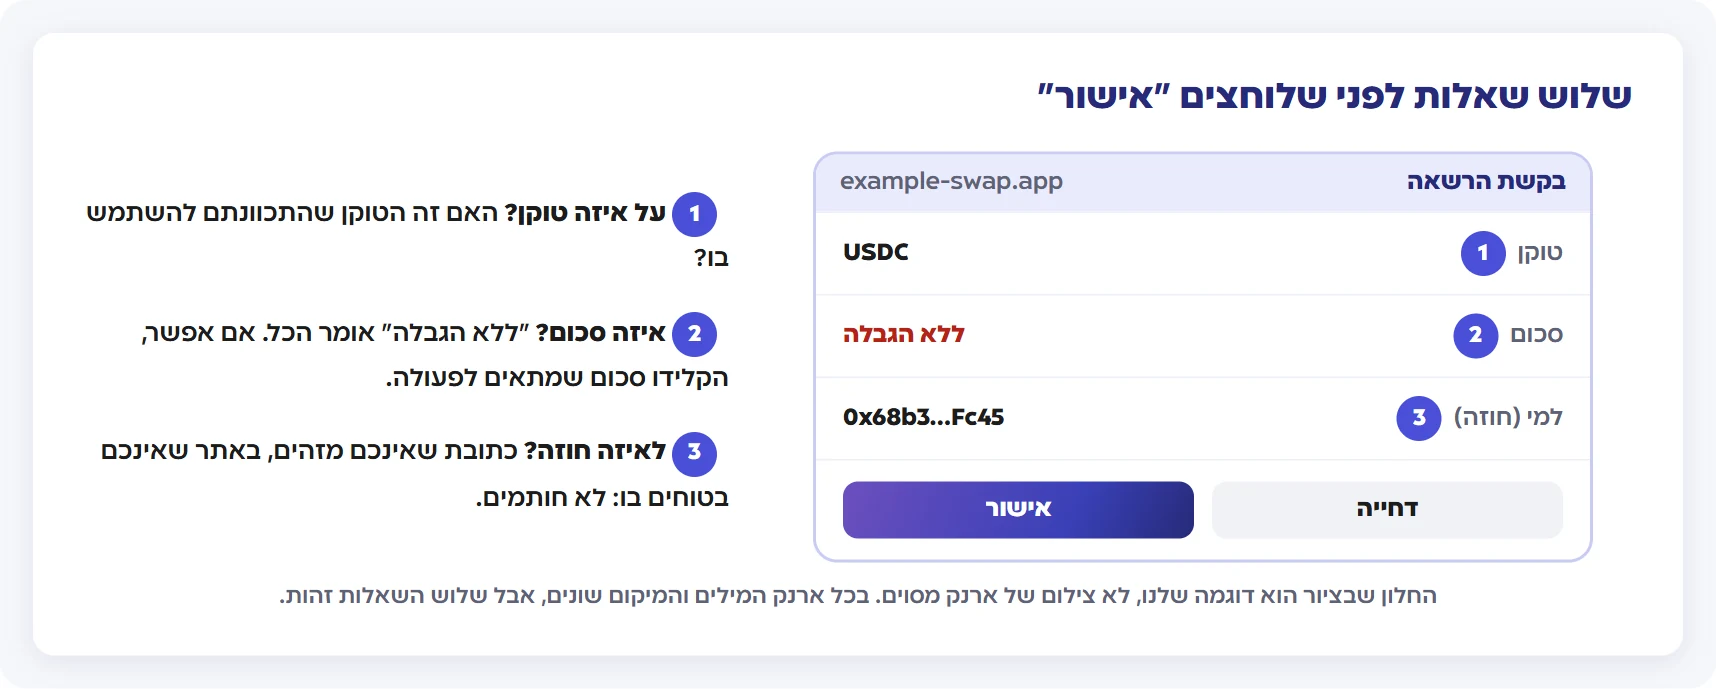
לא ברור מה כתוב בחלון? לא חותמים. אפשר תמיד לחזור אחר כך, אחרי ששאלתם.
איך בודקים אילו הרשאות נתתם?
יש כלים ייעודיים לניהול הרשאות (revoke tools): אתרים ותוספים שסורקים את הכתובת שלכם, ומציגים רשימה של כל האישורים הפעילים. לאיזה חוזה, על איזה טוקן, ובאיזה סכום.
- מגיעים אליהם בזהירות. חפשו את הכלי, ודאו שאתם באתר הנכון (גם כאן יש אתרים מזויפים), ושמרו סימנייה.
- החיבור עצמו רק קורא. עצם החיבור לכלי כזה לא נותן לאף אחד רשות להעביר מטבעות: הוא רק מציג את הרשימה. הסכנה מתחילה כשחותמים על משהו חדש, ולכן קוראים כל חלון. (וההרשאות הישנות שכבר פתוחות? בשבילן אתם כאן.)
- אפשר גם לבדוק בסייר הבלוקים של הרשת, בלשונית ההרשאות של הכתובת שלכם.
איך מנתקים הרשאה (Revoke)?
ניתוק הרשאה הוא עצמו פעולה על הבלוקצ'יין: הוא עולה עמלת רשת (בדרך כלל קטנה, אבל היא תלויה בעומס ברשת), ודורש חתימה מהארנק.
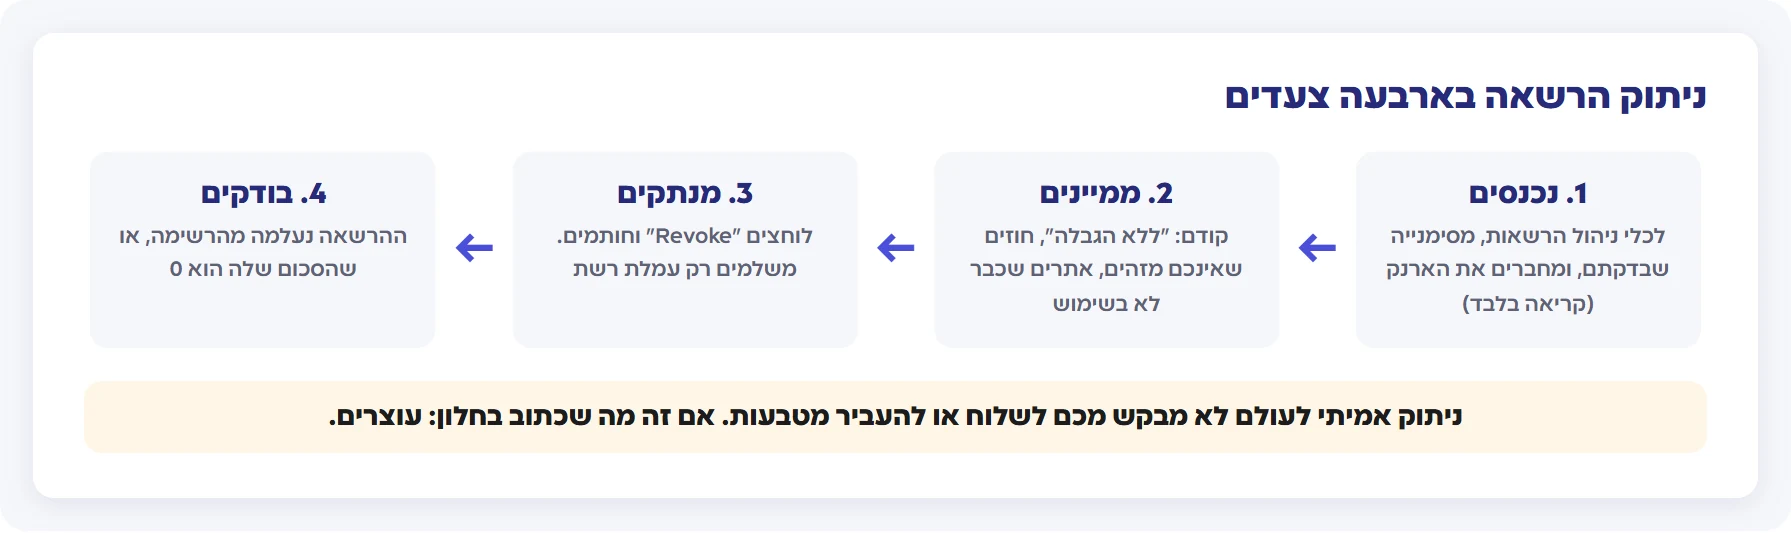
- פותחים את כלי הניהול ומחברים את הארנק.
- עוברים על הרשימה ומזהים את מה שצריך לסגור: קודם כל אישורים בלתי מוגבלים, אישורים לחוזים שאתם לא מזהים, ואישורים לאתרים שכבר לא בשימוש.
- לוחצים "נתק" (Revoke) על ההרשאה, ומאשרים את החתימה בארנק. שימו לב שאתם משלמים עמלה בלבד: פעולת ניתוק לגיטימית לעולם לא מבקשת מכם לשלוח או להעביר מטבעות.
- מוודאים שההרשאה נעלמה מהרשימה.
חשוב לזכור: ניתוק הרשאה לא מחזיר כסף שכבר נגנב. הוא סוגר את הדלת קדימה. לכן אם אתם חושדים שארנק כבר נחשף, ניתוק ההרשאות הוא צעד נכון, אבל לצד העברת מה שנשאר לארנק חדש ונקי.
עכשיו תורכם
- פתחו את העסקה מהצילום בסייר הבלוקים Blockscout. בלשונית Logs, לחצו על הכתובת שבשורת ה-spender. איזה שם מופיע עליה, והאם הסייר מסמן שהקוד שלה מאומת?
- יש לכם ארנק ברשת איתריום? הקלידו את הכתובת הציבורית שלכם (רק אותה, לעולם לא מילות שחזור) בכלי לבדיקת הרשאות, והסתכלו ברשימה. כמה אישורים בלתי מוגבלים מצאתם?
מה המדריך הזה לא אומר
- הוא לא אומר שכל אישור בלתי מוגבל הוא סימן לגניבה. רוב האישורים האלה ניתנו לפרוטוקולים אמיתיים, כמו בעסקה שבצילום.
- הוא לא אומר שניתוק מחזיר כסף, או שהוא מגן מכל דבר. ניתוק סוגר הרשאה אחת. אם המפתח הפרטי או מילות השחזור נחשפו, ניתוק לא יעזור: צריך להעביר את מה שנשאר לארנק חדש.
- הוא עוסק ברשתות כמו איתריום, שבהן יש טוקנים בתקן ERC-20 ודומיו. בביטקוין אין אישורי טוקן מהסוג הזה.
שגרת הבטיחות: כמה כללים פשוטים
- מגבילים מראש. כשאתר מציע לבחור סכום אישור, בוחרים סכום שמתאים לפעולה במקום "ללא הגבלה", גם אם זה אומר לחתום שוב בפעם הבאה. חתימה נוספת זולה מדלת פתוחה.
- בדיקה תקופתית. אחת לכמה חודשים עוברים על ההרשאות ומנקים את מה שלא בשימוש, כמו לעבור על מפתחות ישנים בכיס.
- ארנק נפרד לניסויים. לאתרים ולפרוטוקולים חדשים מתחברים עם ארנק "חם" שיש בו סכום קטן, ואת רוב הכסף מחזיקים בארנק קר שלא חותם על אישורים לאתרים.
- קוראים כל חתימה. לפני שמאשרים, שואלים: על איזה טוקן? איזה סכום? לאיזה חוזה? לא ברור, לא חותמים. וזכרו: חתימה אחת יכולה לאשר כמה דברים בבת אחת, למשל הרשאה על כל הפריטים הייחודיים (NFT) מאותו אוסף שבארנק, או כמה פעולות שארוזות יחד.
סיכום: שלוש נקודות לזכור
- אישור טוקן נותן לחוזה רשות למשוך, כמה פעמים, עד התקרה שאישרתם.
- אישור בלתי מוגבל נשאר פתוח עד שמנתקים אותו. בסייר הבלוקים מזהים אותו לפי מספר ענק, או שורה שכולה f.
- ניתוק עולה עמלת רשת, לעולם לא מבקש להעביר מטבעות, וכדאי להפוך אותו להרגל.
סיסמה גונבים פעם אחת. אישור טוקן פתוח נותן לגנב מפתח קבוע. נעילת ההרשאות שלכם היא לא משימה חד-פעמית: היא הרגל.
פתרון התרגיל
- על הכתובת מופיע השם Permit2, והסייר מסמן שהקוד שלה מאומת (verified). פירוש הדבר: קוד המקור שפורסם תואם לקוד שנמצא על הרשת, ולכן אפשר לקרוא אותו. זה לא אומר שהקוד בטוח. זה חוזה של Uniswap, מוכר ונפוץ, ובכל זאת האישור נשאר פתוח עד שהבעלים ינתק אותו.
- אין תשובה אחת. אם מצאתם אישורים בלתי מוגבלים לאתרים שאתם כבר לא משתמשים בהם, אלה הראשונים לניתוק.
מקורות: התקן ERC-20 (EIP-20), פסקת approve · העסקה שבצילום, ב-Blockscout. נבדקו ב-04.11.2026.
לא בטוחים אם הרשאה מסוימת בטוחה לניתוק, או איך מגיעים לכלי הנכון? צלמו מסך ושאלו בפורום לפני שאתם חותמים.
מדריך · אבטחה · קריפטו וועלט. התוכן לימודי בלבד ואינו מהווה ייעוץ השקעות.